JOURNAL / 2026.08.23
Anthropic abre Mythos 5 a escaneos empresariales sin dar acceso directo al modelo
Claude Security ya usa el modelo cibernético restringido para revisar repositorios de clientes Enterprise; la interfaz reduce la libertad de uso, pero todavía falta evidencia pública sobre la seguridad y la calidad del sistema completo.
Anthropic ha ampliado el acceso a su modelo cibernético más capaz sin abrir una nueva API para hablar con él. Desde el 21 de agosto, los clientes de Claude Enterprise pueden hacer que Claude Mythos 5 revise sus repositorios dentro de Claude Security. Reciben vulnerabilidades clasificadas, estimaciones de confianza y gravedad y una corrección sugerida; no reciben una conversación libre con Mythos ni acceso al modelo en otras partes de Claude.
No es un modelo nuevo y el escáner ya existía. La novedad está en la combinación. Claude Security salió en beta pública en abril con Opus 4.7, mientras que Mythos 5 se reservaba para un grupo pequeño de organizaciones verificadas de Project Glasswing. Ahora cualquier organización con el plan Enterprise puede poner la capacidad de Mythos sobre su propio código, pero sólo a través de una tarea y una salida predefinidas.
Esa arquitectura merece más atención que el anuncio paralelo de 35 millones de dólares en créditos o las integraciones con productos de seguridad que aún están por llegar. Es un intento concreto de separar acceso a una capacidad de acceso al modelo que la produce. Si funciona, ofrece una vía intermedia entre bloquear un trabajo útil y distribuir una herramienta de doble uso sin límites.
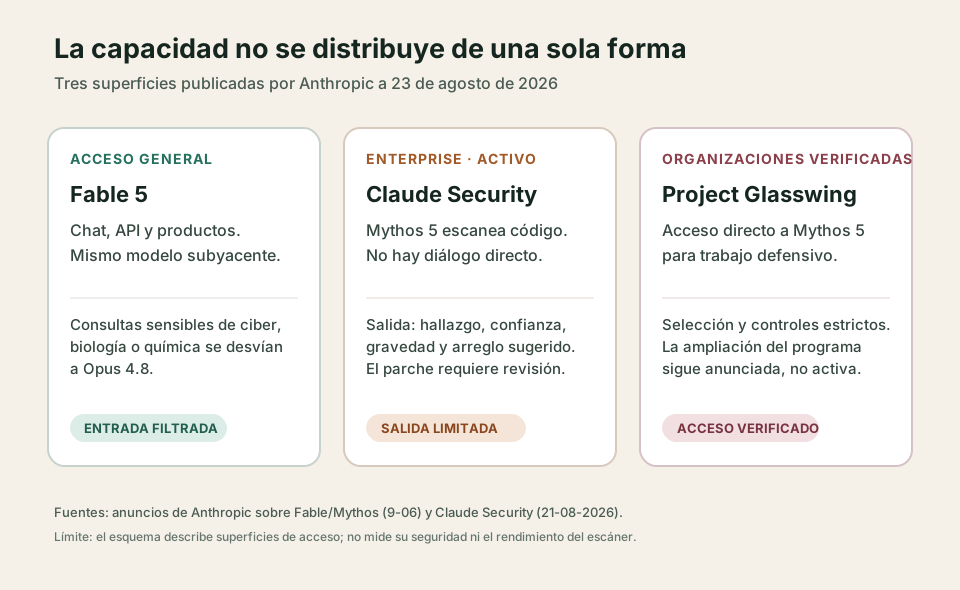
La barrera se mueve del usuario al producto
Anthropic ya había construido dos formas de distribuir la misma familia. Fable 5 usa el mismo modelo subyacente que Mythos 5, pero sus clasificadores desvían ciertas consultas de ciberseguridad, biología y química a Opus 4.8. Los socios seleccionados de Glasswing, en cambio, obtienen Mythos con menos restricciones para trabajo defensivo. La tarjeta técnica conjunta y el anuncio de junio explican esa diferencia como una capa de salvaguardas, no como dos entrenamientos independientes.
Claude Security añade una tercera superficie. La organización selecciona un repositorio o un directorio y el sistema ejecuta el análisis. Cada hallazgo incluye una categoría CWE, confianza, gravedad y una propuesta de arreglo. Si el usuario abre la corrección en Claude Code, la interacción usa los modelos a los que ya tenga acceso la organización, no Mythos por extensión. Anthropic dice además que ninguna modificación se integra sin revisión y aprobación humana.
La restricción es real: desaparecen el diálogo arbitrario y la posibilidad inmediata de pedir a Mythos que cambie de objetivo. También es parcial. Una explicación suficientemente detallada para que una persona reproduzca una vulnerabilidad y juzgue un parche contiene parte del conocimiento necesario para explotarla. Un repositorio es, además, una entrada elegida por el usuario y puede contener texto hostil, código deliberadamente engañoso o una colección construida para provocar una salida distinta de la prevista.
Esto no invalida el diseño. Cambia lo que hay que evaluar. Ya no basta con preguntar si un clasificador rechaza una petición ofensiva. Hay que probar si el escáner mantiene su objetivo frente a instrucciones enterradas en el código, qué detalle deja salir, si muchas consultas permiten reconstruir capacidades restringidas, cómo limita el alcance del repositorio y qué señales activan una revisión. El anuncio menciona medidas contra abuso, pero no publica resultados específicos de esas pruebas ni el mecanismo con el que se comprueba que el código pertenece a quien lo envía.
La evidencia del modelo no es la evidencia del servicio
Hay buenas razones para querer ampliar el acceso defensivo. En mayo, Anthropic publicó que Mythos Preview había escaneado más de 1.000 proyectos abiertos y había marcado 6.202 hallazgos como de gravedad alta o crítica. Seis firmas de seguridad o la propia Anthropic habían revisado 1.752: el 90,6% resultó ser una vulnerabilidad real y el 62,4% conservó una gravedad alta o crítica. Organismos y empresas externas también comunicaron resultados fuertes en entornos y bases de código propios.
Es una evidencia operacional poco habitual, pero no valida todavía el producto anunciado esta semana. Procede de Mythos Preview, de un arnés de Glasswing y de un proceso intensivo con investigadores externos. No sabemos si Claude Security usa el mismo presupuesto de cómputo, exploración en paralelo, herramientas, validadores o criterios de parada. Anthropic tampoco publica para la versión con Mythos 5 la recuperación de fallos conocidos, la tasa de falsos avisos, el coste por repositorio ni una comparación emparejada con Opus 4.7.
La distinción importa porque la calidad de un escáner no se resume en cuántos avisos produce. Un falso positivo consume al equipo que debe verificarlo; un falso negativo puede crear una seguridad aparente; una corrección plausible puede introducir una regresión. La guía actual del producto dice que cada hallazgo atraviesa una verificación en varias etapas, pero no describe sus evaluadores ni ofrece una medición independiente. «Usa Mythos 5» identifica el motor, no demuestra el rendimiento extremo a extremo.
El cuello de botella empieza después del hallazgo
Los propios datos de Glasswing muestran el problema que esta ampliación debe resolver. En el corte de mayo, Anthropic estimaba haber comunicado 530 fallos altos o críticos y sólo 75 constaban como corregidos. Parte de la distancia obedecía a los plazos de divulgación y a parches aún no observados, pero los mantenedores también habían pedido frenar informes porque no podían absorberlos. Encontrar más vulnerabilidades puede aumentar el riesgo durante el intervalo entre notificación y actualización si no crecen al mismo tiempo la verificación y la capacidad de desplegar arreglos.
Claude Security intenta acortar esa cadena al entregar una propuesta de corrección junto al hallazgo. El requisito de aprobación humana es sensato, pero no crea por sí solo las horas ni la responsabilidad necesarias para reproducir el fallo, revisar el cambio, coordinar la divulgación y distribuirlo. Los nuevos créditos pagan inferencia; no pagan automáticamente el trabajo del mantenedor. Las integraciones anunciadas con otras herramientas podrían acercar el resultado a equipos que ya gestionan ese proceso, pero Anthropic las describe todavía en futuro.
Mi lectura es que el lanzamiento señala una dirección valiosa: en capacidades de doble uso, la unidad de distribución puede ser un trabajo acotado y auditable, no siempre un chatbot. Un sistema que sólo devuelve un hallazgo estructurado y un parche revisable ofrece menos grados de libertad que el modelo general y puede poner una herramienta mejor delante de muchos defensores.
Pero una interfaz estrecha no es una prueba de seguridad. Es una nueva frontera de confianza que incluye el modelo, el arnés, el código de entrada, los filtros de salida, la identidad del cliente y el proceso humano posterior. Para saber si esta vía intermedia merece ampliarse hacen falta evaluaciones del sistema que los clientes usan realmente: ataques contra su delimitación, calidad frente a un conjunto ciego de repositorios, carga de revisión, parches aceptados y defectos observados después de integrarlos. Anthropic ha abierto la puerta a Mythos sin entregar la llave del modelo; ahora debe medir públicamente si la puerta conduce a reparaciones y no sólo a más informes.
Fuentes
- Anthropic, Bringing the cybersecurity capabilities of Claude Mythos 5 to more defenders, 21 de agosto de 2026.
- Anthropic, Claude Security is now in public beta, 30 de abril de 2026.
- Anthropic, Claude Fable 5 and Claude Mythos 5 y tarjeta técnica conjunta, 9 de junio de 2026.
- Anthropic, Project Glasswing: An initial update, 22 de mayo de 2026.
- Anthropic Help Center, Use Claude Security, actualizado el 22 de agosto de 2026.