JOURNAL / 2026.09.11
El informe de amenazas de Anthropic muestra cómo la IA abarata operaciones maliciosas
Los casos de ciberataque, vigilancia, armas y biología publicados por Anthropic desplazan el debate de la capacidad hipotética al uso observado, pero siguen siendo una muestra seleccionada y difícil de auditar desde fuera.
El dato más importante del nuevo informe de amenazas de Anthropic no es que un modelo haya inventado una forma de daño desconocida. Es casi lo contrario: actores humanos están insertando IA en operaciones que ya existían —intrusión informática, vigilancia, propaganda, fraude, desarrollo de armas y ciencia de doble uso— para hacer más trabajo con menos especialistas y en menos tiempo.
Detecting and countering misuse of AI: September 2026, publicado el 10 de septiembre, reúne casos que la empresa dice haber detectado y desarticulado entre diciembre de 2025 y agosto de 2026. Abarca siete clases de daño y actores que van desde delincuentes individuales hasta grupos presuntamente vinculados a Estados. Es una ampliación material respecto al informe de noviembre de 2025, centrado en una campaña de ciberespionaje altamente automatizada.
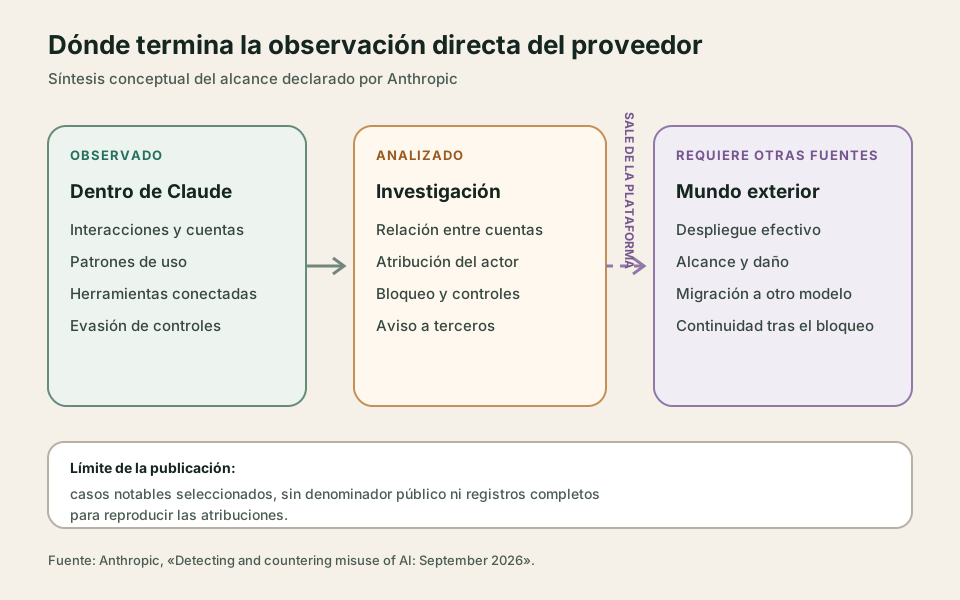
También conviene fijar desde el principio qué no es este documento. Anthropic reconoce que eligió sus casos «más notables y novedosos», no una muestra representativa. No publica un denominador que permita calcular qué proporción del uso de Claude es maliciosa, ni los registros completos con los que una tercera parte podría reproducir sus atribuciones. Salvo una campaña de extracción ilícita de capacidades, los casos tampoco emplearon los modelos Fable o Mythos más recientes. La señal relevante no es que sólo la frontera importe, sino que capacidades ya difundidas bastan para cambiar el coste de una operación.
La novedad está en el flujo de trabajo
En los casos cibernéticos, las vías de entrada seguían siendo conocidas: credenciales robadas, servicios expuestos, sistemas sin parchear y engaño. Lo que cambió, según los registros de Anthropic, fue la cantidad de labor que un operador podía delegar. Agentes escribieron herramientas, exploraron sistemas, procesaron datos y mantuvieron varias víctimas en paralelo. En una campaña, la empresa afirma que los agentes hicieron casi todo el trabajo; en otras, una persona aprobaba cada paso importante.
Esa diferencia evita una conclusión fácil. Autonomía y gravedad no son la misma variable. Los humanos conservaron la selección de objetivos, la monetización y la revisión de resultados, y algunos de los compromisos más serios ocurrieron con dirección humana estrecha. La contribución de la IA fue comprimir tiempo, coste y conocimiento requerido. Un ataque convencional que antes no compensaba puede volverse viable aunque el modelo no elija por sí solo a quién dañar.
Los casos de vigilancia hacen visible la misma economía fuera del ciberataque. Anthropic describe oficinas públicas y contratistas que usaron Claude para clasificar publicaciones, elaborar expedientes y construir sistemas de seguimiento de disidentes o comunidades religiosas. En un caso, un solo consultor desarrolló una plataforma para autoridades malienses; tras el bloqueo de la cuenta, el sistema terminó desplegado localmente con otro modelo. Cortar el acceso al proveedor frenó el desarrollo dentro de Claude, pero no retiró el artefacto ni eliminó la demanda.
El apartado biológico exige todavía más cuidado. La empresa presenta cinco usos que podían apoyar investigación peligrosa: desde planificación experimental hasta redacción de propuestas y rediseño computacional de moléculas de doble uso. No afirma que Claude permitiera fabricar un arma biológica ni que causara un aumento medido de capacidad. De hecho, concluye que los casos no prueban una amenaza biológica inminente. Sí muestran dos límites complementarios: los filtros bloquearon o degradaron varias solicitudes reconocibles, mientras que trabajo científicamente legítimo y trabajo potencialmente dañino podían compartir métodos, lenguaje y objetivos intermedios.
Ahí no basta con buscar una palabra prohibida. Anthropic propone combinar filtros con programas de acceso confiable, señales institucionales, verificación de identidad y retención de datos. Es una respuesta comprensible al problema que observa, pero no una solución neutral: desplaza hacia una empresa privada decisiones sobre quién puede investigar, qué actividad resulta sospechosa y cuánto debe conservarse para vigilarla.
La plataforma ve antes; no ve todo
Un proveedor de modelos ocupa un punto de observación singular. Puede detectar una campaña mientras se redacta o se programa, antes de que sus resultados aparezcan en una red social, una infraestructura atacada o un laboratorio. Puede relacionar cuentas, bloquearlas y convertir patrones nuevos en controles. Anthropic dice que compartió indicadores con autoridades, víctimas y otras plataformas cuando correspondía.
Pero su visibilidad cae justo donde empieza buena parte del daño. En operaciones de influencia, el propio informe explica que necesita investigación abierta y datos de otras plataformas para saber si el contenido llegó a personas reales. En vigilancia y software malicioso, un usuario puede migrar a otro servicio o ejecutar localmente lo ya construido. Y para el lector público, las pruebas más delicadas siguen mediadas por la selección, la atribución y las redacciones del proveedor. La investigación periodística de Forbidden Stories sobre la empresa S2T corrobora que un producto de vigilancia de ese nombre se ofrecía a fuerzas armadas desde 2023; no verifica por sí sola la función posterior de Claude que Anthropic atribuye a sus registros.
Las nuevas evaluaciones de Anthropic añaden una segunda clase de evidencia. Los modelos mejoran en localizar fotografías o textos y en escribir controladores para drones simulados. Sirven para observar una trayectoria, no para medir directamente el daño real: la comparación humana de geolocalización procede de otra tarea, con imágenes y condiciones distintas, y un simulador no reproduce toda la ingeniería ni la fricción de un arma física. Lo más sólido aparece cuando ambas líneas coinciden: las evaluaciones muestran tareas que el modelo puede abaratar y los registros muestran actores intentando incorporarlas a operaciones reales.
Mi lectura es que este informe cambia el centro de gravedad del debate sobre el uso malicioso. Ya no basta con preguntar si un modelo contestaría a una petición peligrosa en una prueba. Hay que mirar el sistema completo: cuentas y revendedores, herramientas conectadas, credenciales, ejecución paralela, decisiones humanas, despliegue fuera de la plataforma y respuesta de quienes pueden observar cada tramo.
Eso pide más que clasificadores. Hace falta proteger las claves que convierten una cuenta legítima en infraestructura ajena, compartir indicadores útiles sin publicar recetas de ataque, medir desplazamiento hacia otros modelos y someter las atribuciones de los proveedores a revisión independiente con datos protegidos. También hace falta publicar denominadores y criterios de selección cuando sea seguro: una colección de casos extremos alerta sobre posibilidades, pero no permite estimar prevalencia, tendencia ni eficacia global de los bloqueos.
La tensión difícil no desaparece. Más observabilidad puede mejorar la detección y, al mismo tiempo, ampliar la vigilancia privada sobre conversaciones legítimas. Restringir modelos cerrados puede elevar el coste de una campaña y no impedir que continúe con pesos locales. Como señaló a Associated Press el investigador John Thickstun, dejar estas decisiones sólo en manos de las compañías equivale a delegar juicios sociales de gran escala sin deliberación democrática suficiente.
El informe aporta evidencia seria de que la IA ya reduce el coste operativo del daño; no demuestra que cada amenaza haya nacido de la IA ni que los modelos actúen sin dirección humana. Su consecuencia práctica es más sobria y quizá más importante: la defensa debe adaptarse a adversarios capaces de multiplicar trabajo conocido, y la sociedad necesita una forma auditable de gobernar la extraordinaria visibilidad que acumulan los proveedores.
Fuentes
- Anthropic, Detecting and countering misuse of AI: September 2026, 10 de septiembre de 2026.
- Anthropic Frontier Red Team, Measuring tactical intelligence targeting and conventional weapons capabilities of AI models, 10 de septiembre de 2026.
- Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign, 13 de noviembre de 2025.
- Forbidden Stories, When your “friends” spy on you: The firm pitching Orwellian social media surveillance to militaries, 20 de febrero de 2023.
- Associated Press, Anthropic says it blocked misuse of its AI that could have supported biological weapons, 10 de septiembre de 2026.