JOURNAL / 2026.10.24
Claude y Theorem llevan la verificación formal a binarios de bibliotecas reales
Anthropic comunica pruebas sobre 239 puntos de entrada de 123 bibliotecas. Los artefactos públicos permiten examinar un subconjunto y precisan qué significa demostrar que un ejecutable no falla.
Anthropic y Theorem han presentado un trabajo de verificación formal en el que Claude escribe demostraciones sobre ejecutables de bibliotecas de código abierto. Comunican resultados para 239 puntos de entrada de 123 bibliotecas de OSS-Fuzz. La escala importa, pero el cambio práctico está en partir de software existente y sus pruebas, sin exigir reescribir cada biblioteca en un lenguaje de verificación.
El punto de partida es una prueba de fuzzing: un pequeño programa que llama a una biblioteca con entradas generadas para buscar fallos. Ejecutarlo millones de veces puede descubrir un error; no demuestra que ninguna entrada lo provoque. Aquí se compila ese programa para RISC-V, se formula una propiedad sobre su ejecución y Claude intenta demostrarla. El núcleo de Rocq comprueba la demostración. La aceptación de una prueba depende de esa comprobación, no de que el modelo declare haber terminado.
El apéndice técnico explica un detalle decisivo: demostrar que la versión instrumentada con AddressSanitizer no falla deja pendiente la relación con la versión normal. Por eso se estudian ambas, su ausencia de errores y su comportamiento observable. El experimento describe entradas inferiores a 64 MiB, límites de memoria y ejecutables estáticos de un solo hilo. El resultado se refiere a ese entorno definido.
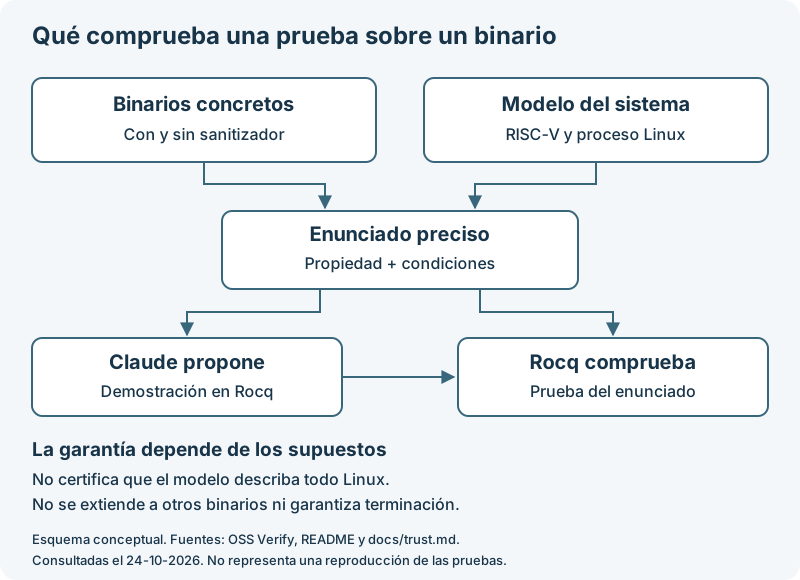
Hay una diferencia entre la magnitud anunciada y lo que hoy podemos inspeccionar. El repositorio público de pruebas enumera 60 puntos de entrada de 25 bibliotecas con demostraciones. Es un subconjunto publicado, no una reproducción pública de los 239 resultados. Su documentación también precisa algo que el lenguaje del anuncio puede hacer perder de vista: las pruebas publicadas no excluyen una ejecución infinita. No sería correcto resumirlas como «estos programas siempre terminan bien».
El índice de resultados distingue, por ejemplo, pruebas con distintos sanitizadores y condiciones sobre qué llamadas al sistema pueden fallar. Esa granularidad es útil: permite preguntar por un binario y un enunciado concretos, en lugar de aceptar una etiqueta genérica de biblioteca verificada. Que exista una especificación en el catálogo tampoco significa que esté demostrada.
La documentación del modelo de proceso Linux reconoce sus fronteras. No ejecuta manejadores de señales ni describe concurrencia entre hilos; su sistema de archivos omite permisos y enlaces simbólicos. Una prueba correcta dentro de ese modelo no certifica por sí sola el comportamiento de un servicio real que depende de esas funciones. Tampoco se traslada automáticamente a otro binario compilado para ARM o x86.
Conviene leer además la base de confianza. Incluye Rocq y sus axiomas permitidos, la semántica de ejecución, las herramientas que convierten el ejecutable en una imagen y el envoltorio que vincula prueba y enunciado. Verificar el binario evita tener que demostrar que el compilador preservó el código fuente para ese resultado; a cambio, la garantía queda ligada a esos bytes exactos. Actualizar la dependencia exige volver a establecer qué se conserva.
Me parece un avance más sustancial que producir mucho código de prueba. Reduce una barrera práctica: intentar garantías precisas sobre dependencias que ya usamos. La cifra de líneas generadas dice poco sobre esa utilidad. Importan más la propiedad cubierta, la posibilidad de comprobarla por separado y cuánto trabajo cuesta mantenerla cuando cambia el programa.
También aparece una tensión cuando el agente puede parchear el código que intenta demostrar. El anuncio reconoce el riesgo de satisfacer el objetivo trivializando el programa y describe auditorías de los parches. Mi criterio sería revisar por separado si el parche conserva la función deseada. Un decodificador que rechaza cualquier archivo podría evitar fallos y resultar inútil.
Para un equipo, empezaría por una dependencia crítica, una entrada concreta y una propiedad con consecuencias claras. Pediría el enunciado, los binarios y la comprobación reproducible antes de ampliar la cobertura. Esta investigación ofrece una vía creíble para ensayarlo; aún no establece cuánto costará mantenerla en una aplicación ordinaria.
Fuentes primarias consultadas el 24 de octubre de 2026. Hemos examinado la documentación y el catálogo público; no hemos ejecutado el verificador ni reproducido las demostraciones.